
- Los informes de seguimiento analizan los avances realizados desde 2021 y plantean cuatro nuevas recomendaciones para cada ayuntamiento
El presidente del Consejo de Cuentas, Mario Amilivia, presentó esta tarde en la Comisión de Economía y Hacienda de las Cortes de Castilla y León otros seis informes sobre el estado de la ciberseguridad en las entidades locales de la Comunidad.
Con relación a los seis informes sobre seguridad informática de entidades locales presentados agrupadamente ante la Comisión, explicó que el Consejo comenzó a realizar auditorías de este tipo hace 5 años, siendo uno de los órganos de control externo autonómicos pioneros en esta materia, con la incorporación de personal especializado. Trabajos que reflejan que, aunque queda mucho margen de mejora, están posibilitando avances evidentes en el proceso de alcanzar una seguridad informática adecuada y conforme a la normativa vigente. Así, el Consejo ha realizado ya hasta la fecha 24 auditorías sobre ciberseguridad, tanto en las entidades locales como en la Administración autonómica, y además contempla otras siete en su programación fiscalizadora.
En 2021 elaboró auditorías a 7 municipios de Castilla y León de entre 10.000 y 20.000 habitantes. También, desde el pasado año se están efectuando informes específicos de seguimiento de recomendaciones, “revisando el grado de cumplimiento y mejora, en su caso, experimentado por las entidades locales previamente fiscalizadas”.
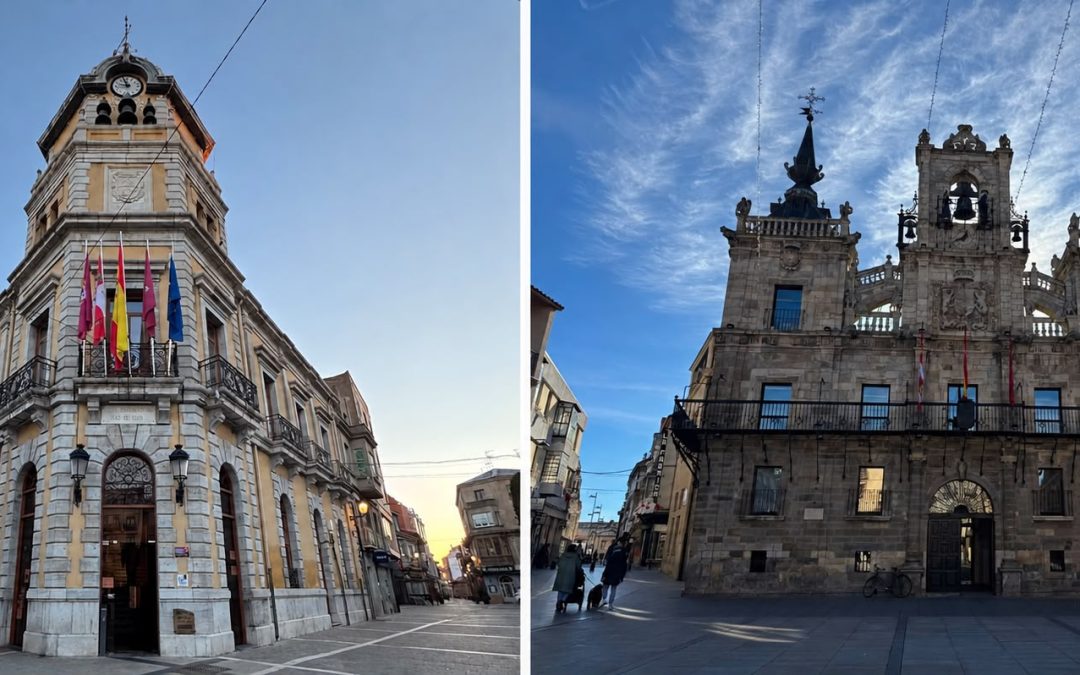
En cuanto a dichas fiscalizaciones de seguimiento de las recomendaciones efectuadas ya hace 5 años, el Consejo ha aprobado hasta ahora los correspondientes a 6 de las 7 entidades locales de población intermedia. Amilivia expuso esta tarde los referidos a los consistorios leoneses de La Bañeza y Astorga, entre otras ciudades.
Tal y como subrayó en anteriores comparecencias, destacó la importancia de la seguridad informática en los ayuntamientos, especialmente con la transformación digital que están experimentando las nuevas tecnologías, ante procesos básicos como la gestión contable y presupuestaria, la recaudación de tributos o la gestión del padrón municipal. Además, para el ejercicio de su función fiscalizadora, “los órganos de control externo debemos poder confiar en los datos contenidos en la entidad fiscalizada como único soporte existente de la información económica y financiera”.
Estas fiscalizaciones se llevan a cabo conforme a una guía que utilizan todos los órganos de control externo autonómicos sobre la revisión de controles básicos de ciberseguridad. Se analizan en cada una de estas auditorías ocho controles básicos, un conjunto priorizado de medidas de seguridad orientadas a mitigar los ataques más comunes y dañinos.
Al respecto, el Esquema Nacional de Seguridad (ENS), que se rige en la actualidad por el Real Decreto 311/2022, es el marco normativo que regula la política de seguridad para la protección de la información y los servicios electrónicos en el sector público.
Los controles básicos de ciberseguridad en estas fiscalizaciones se evalúan según un modelo de madurez de procesos que establece 6 niveles, del 0 al 5. El Consejo de Cuentas considera que la actividad organizativa de los controles debe alcanzar como mínimo el nivel 3 de madurez, que implica un proceso bien definido y estandarizado, equivaliendo ello en la evaluación global de los controles a un índice de cumplimiento del 80%.
La Bañeza, en un 18% de cumplimiento
En el caso de La Bañeza, el informe concluye que “el ayuntamiento sigue careciendo de una estrategia de tecnologías de la información”, sin contar con una gobernanza adecuada para “afrontar con garantías el proceso de dotar a sus sistemas de información de un nivel de seguridad suficiente”.
Hace poco más de un año se realizó una contratación temporal para contar con un recurso especializado, pero “siendo un paso necesario es provisional y no supone todavía un cambio organizativo relevante”. Dos han sido las actuaciones realizadas para cumplir con las recomendaciones del Consejo: cambios en el proceso de copias de seguridad, con un almacenamiento en la nube que podría redundar en una mejora de su protección, y una renovación tecnológica para solucionar la obsolescencia de elementos de los sistemas.
Por otra parte, el ayuntamiento sigue contando con apoyo específico en materia de administración electrónica, nóminas, padrón y gestión presupuestaria a través de la Diputación de León. En el periodo transcurrido no ha adoptado un “compromiso firme con la seguridad informática, especialmente relevante en lo referido a la falta de aprobación de la política de seguridad como paso fundamental para iniciar el proceso de adaptación al ENS, a pesar de encontrarse muy avanzada en la anterior revisión”.
En este sentido, dado el tiempo transcurrido y las novedades normativas, “el borrador existente debe ser objeto de revisión en profundidad”. La entidad continúa en una situación “muy vulnerable” frente a riesgos informáticos, con un nivel de madurez 1 y un índice de cumplimiento global del 18% en 2024, por lo que el Consejo efectuó 4 nuevas recomendaciones a fin de que logre un nivel de seguridad adecuado.
Astorga mejora del 18% al 20%
Por último, en cuanto a la fiscalización de seguimiento de recomendaciones del ayuntamiento de Astorga, aprobada el pasado 23 de julio, los avances se limitan a la elaboración de una política de seguridad, “que se encontraba en tramitación durante la elaboración de la auditoría y que ya ha sido aprobada”. Primer paso positivo, que ahora debe traducirse en acciones concretas y, sobre todo, en un plan para dirigir de forma continuada la mejora de la ciberseguridad, en particular, con la adecuación al ENS.
También se ha incluido en la relación de puestos de trabajo un puesto de personal técnico informático, permitiendo al menos contar con un recurso especializado. Amilivia remarcó en esta línea que, tras la aprobación de la política de seguridad, deben formalizarse los roles exigidos por el ENS.
Se da además la circunstancia de que “el entorno tecnológico del consistorio implica la coexistencia de varios modelos para sus sistemas más relevantes, que van desde soluciones llave en mano proporcionadas por la Diputación, a sistemas instalados en una plataforma externalizada cuyo mantenimiento se contrata a otro proveedor”.
Globalmente, la evolución desde 2021 a 2024 pasó del 18 al 20% en índice de cumplimiento, que se correspondía con un nivel 1 de madurez global. Para alcanzar el nivel 3 requerido, además de aprobar la Política de Seguridad, le resultará imprescindible asignar responsabilidades y formalizar procedimientos, así como resolver las carencias contractuales y de recursos que condicionan la implantación efectiva de los controles. A tal fin, el Consejo trasladó a la entidad 4 nuevas recomendaciones.